GrantThornton - regiony
Czy świadczenie usług helpdesku wyłącznie na rzecz spółek z grupy kapitałowej może oznaczać obowiązki wynikające z NIS2? Dostawcy usług zarządzanych mają do kwietnia 2027 r. wdrożyć nowe zasady cyberbezpieczeństwa. Ich definicja jest szeroka, a o kwalifikacji decyduje rzeczywisty charakter działalności, a nie PKD czy nazwa usługi.

Twoja firma wdrożyła już NIS-2 lub jest w trakcie? Sprawdź poziom wdrożenia i uzyskaj wynik wypełniając ankietę samooceny NIS-2

Implementacja NIS2 w Polsce

Celem dyrektywy NIS2 jest wzmocnienie cyberbezpieczeństwa w Unii Europejskiej poprzez nałożenie na wybrane podmioty obowiązków mających zapewnić odpowiedni poziom cyberbezpieczeństwa.

W Polsce implementacja Dyrektywy NIS2 została przeprowadzona poprzez nowelizację Ustawy o Krajowym Systemie Cyberbezpieczeństwa (dalej: „Ustawa o KSC”). To przepisy tej ustawy będą obowiązywały polskie podmioty, a nie sama dyrektywa jako akt prawny. Znowelizowane przepisy ustawy o KSC weszły w życie 3 kwietnia 2026 r.

Podmioty objęte ustawą muszą dokonać wpisu do wykazu (system S46) do 3 października 2026 r., a do 3 kwietnia 2027 r. wdrożyć wymagane środki cyberbezpieczeństwa.

Zarządzanie usługami ICT jako sektor kluczowy NIS2

Regulacje Ustawy o KSC obejmują m.in. sektor „Zarządzania usługami ICT”, uznany za sektor kluczowy. Należą do niego:

  • dostawcy usług zarządzanych,
  • oraz dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa.

Definicje tych podmiotów są szerokie i mogą obejmować nie tylko wyspecjalizowane firmy informatyczne, lecz także przedsiębiorców świadczących wsparcie IT na rzecz innych podmiotów, w tym wyłącznie spółek z tej samej grupy kapitałowej.

Dla kwalifikacji jako dostawca usług zarządzanych lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa decydującego znaczenia nie mają nazwa usługi, kody PKD ani fakt, że działalność ta stanowi czy nie stanowi podstawowego przedmiotu działalności przedsiębiorcy. Kluczowe znaczenie ma natomiast rzeczywisty charakter i zakres świadczonych usług. To właśnie faktycznie wykonywane czynności determinują, czy dany podmiot należy zakwalifikować do sektora zarządzania usługami ICT.

Warto pamiętać

Jednocześnie samo prowadzenie działalności w sektorze „Zarządzanie usługami ICT”, zaliczanym przez Ustawę o KSC do sektorów kluczowych, nie przesądza jeszcze o uznaniu danego podmiotu za podmiot kluczowy. Dla dokonania ostatecznej kwalifikacji konieczne jest również uwzględnienie kryteriów wielkości przedsiębiorstwa.

Kim jest dostawca usług zarządzanych?

Zgodnie z Ustawą o KSC, dostawcą usług zarządzanych jest podmiot, świadczący usługi związane z instalacją, eksploatacją lub konserwacją produktów ICT, usług ICT, procesów ICT lub systemów informacyjnych przez wsparcie lub aktywną administrację przeprowadzane u usługobiorcy na miejscu lub zdalnie.

Oznacza to, że dla uznania danego podmiotu za dostawcę usług zarządzanych konieczne jest łączne spełnienie trzech przesłanek:

  • Określony rodzaj czynności
    Podmiot wykonuje czynności polegające na instalacji, eksploatacji lub konserwacji.
  • Określony przedmiot czynności
    Czynności te dotyczą produktów ICT, usług ICT, procesów ICT lub systemów informacyjnych.
  • Określony sposób świadczenia usługi
    Usługa jest świadczona poprzez wsparcie lub aktywną administrację, realizowane u usługobiorcy na miejscu albo zdalnie.

Na potrzeby powyższej definicji:

  • produktem ICT jest element lub grupa elementów sieci lub systemów informatycznych;
  • usługą ICT jest usługa polegająca w pełni lub głównie na przekazywaniu, przechowywaniu, pobieraniu lub przetwarzaniu informacji za pośrednictwem sieci i systemów informatycznych;
  • procesem ICT jest zestaw czynności wykonywanych w celu projektowania, rozwijania, dostarczania lub utrzymywania produktów ICT lub usług ICT;
  • systemem informatycznym jest:
    • zespół współpracujących ze sobą urządzeń informatycznych i oprogramowania zapewniający przetwarzanie, przechowywanie, a także wysyłanie i odbieranie danych przez sieci telekomunikacyjne za pomocą właściwego dla danego rodzaju sieci telekomunikacyjnego urządzenia końcowego w rozumieniu przepisów ustawy z dnia 12 lipca 2024 r. – Prawo komunikacji elektronicznej; lub
    • urządzenie lub grupa połączonych urządzeń i oprogramowania zaprogramowanych w celu przetwarzania danych – wraz z danymi przetwarzanymi w postaci elektronicznej.

Jakie są przykłady dostawców usług zarządzanych?

Z zastrzeżeniem, że każdorazowo konieczna jest analiza konkretnego modelu operacyjnego, zakresu umowy oraz czynności rzeczywiście wykonywanych przez usługodawcę, jako przykłady dostawców usług zarządzanych w rozumieniu Ustawy o KSC można wskazać m.in.:

  • podmioty świadczące usługi helpdesku zapewniające zdalne wsparcie użytkownikom sieci lub aplikacji;
  • software developerów wspierających klientów w instalacji lub utrzymaniu własnych aplikacji;
  • usługodawców świadczących usługi utrzymania sieci klienta oraz wykonujących inne czynności na terenie klienta.
Skorzystaj z naszych usług z zakresu: NIS2/uKSC – zgłoszenie i wdrożenie wymogów
Dowiedz się więcej

Dostawca usług zarządzanych – podmiot kluczowy czy ważny?

W Ustawie o KSC dostawcy usług zarządzanych zostali zaliczeni do sektora kluczowego. Nie oznacza to jednak, że każdy dostawca usług zarządzanych jest automatycznie podmiotem kluczowym. W zależności od spełnienia kryteriów wielkości przedsiębiorstwa może on zostać zakwalifikowany jako podmiot kluczowy, podmiot ważny albo nie podlegać kwalifikacji do żadnej z tych kategorii.

Zgodnie z Ustawą o KSC status podmiotu kluczowego w tym sektorze przysługuje wyłącznie przedsiębiorcom przewyższającym progi określone dla średniego przedsiębiorstwa w art. 2 załącznika I do rozporządzenia Komisji (UE) nr 651/2014 z dnia 17 czerwca 2014 r.

Oznacza to, że podmiotem kluczowym będzie dostawca usług zarządzanych spełniający kryteria właściwe dla przedsiębiorstwa dużego.

Jeżeli natomiast dostawca usług zarządzanych nie spełnia warunków pozwalających uznać go za przedsiębiorstwo duże, ale spełnia kryteria średniego przedsiębiorstwa, zostanie zakwalifikowany jako podmiot ważny.

Z kolei dostawca usług zarządzanych będący przedsiębiorstwem małym lub mikroprzedsiębiorstwem co do zasady nie będzie podlegał kwalifikacji jako podmiot kluczowy ani podmiot ważny wyłącznie z tytułu prowadzenia tej działalności.

Kim jest dostawca usług zarządzanych w zakresie cyberbezpieczeństwa?

Zgodnie z Ustawą o KSC, dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa jest podmiot, świadczący usługi polegające na realizacji lub wsparciu dla realizacji działań związanych z zarządzaniem ryzykiem w cyberbezpieczeństwie, w tym:

  • obsługę incydentów,
  • testów bezpieczeństwa,
  • audytów systemów informacyjnych,

Katalog tych czynności ma charakter otwarty, na co wskazuje użycie przez ustawodawcę sformułowania „w tym”. Oznacza to, że kwalifikacji mogą podlegać również inne usługi związane z zarządzaniem ryzykiem w cyberbezpieczeństwie, nawet jeśli nie zostały wprost wymienione w definicji ustawowej.

Ważny fragment

Warto przy tym zwrócić uwagę, że Ustawa o KSC nakłada szczególne obowiązki na dostawców usług zarządzanych w zakresie cyberbezpieczeństwa świadczących usługę obsługi incydentów.

Podmioty te są zobowiązane do udostępniania na swojej stronie internetowej określonych informacji dotyczących prowadzonej działalności, w tym m.in. nazwy podmiotu, zakresu działalności, oferowanych usług, polityki obsługi i koordynacji incydentów oraz danych kontaktowych.

Czy dostawca usług zarządzanych w zakresie cyberbezpieczeństwa jest podmiotem kluczowym czy ważnym?

Podobnie jak w przypadku dostawców usług zarządzanych, dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa nie są automatycznie uznawani za podmioty kluczowe wyłącznie z tego względu, że prowadzą działalność w sektorze kluczowym.

Zgodnie z Ustawą o KSC dostawca usług zarządzanych w zakresie cyberbezpieczeństwa zostaje zakwalifikowany jako podmiot kluczowy, jeżeli posiada status co najmniej małego przedsiębiorcy w rozumieniu art. 2 załącznika I do rozporządzenia Komisji (UE) nr 651/2014 z dnia 17 czerwca 2014 r.

Oznacza to, że podmiotem kluczowym jest dostawca usług zarządzanych w zakresie cyberbezpieczeństwa będący małym, średnim lub dużym przedsiębiorstwem.

Jeżeli natomiast dostawca usług zarządzanych w zakresie cyberbezpieczeństwa nie spełnia kryteriów właściwych dla małego przedsiębiorstwa i posiada status mikroprzedsiębiorcy, nie będzie podlegał kwalifikacji jako podmiot kluczowy ani jako podmiot ważny.

Czy nazwa umowy lub świadczonej usługi ma znaczenie?

Dla zakwalifikowania podmiotu jako dostawcy usług zarządzanych lub dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa konieczne jest spełnienie wszystkich przesłanek wynikających z przedstawionych powyżej definicji. Przesłanki te tworzą zamknięty katalog warunków. Bez znaczenia pozostaje przy tym m.in. to, czy w umowie zawartej z usługobiorcą podmiot ten został wprost określony jako dostawca usług zarządzanych lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa.

Nie jest zatem konieczne posługiwanie się w umowie określeniami „usługi zarządzane” ani „managed services”.

Dla celów kwalifikacji decydujące znaczenie ma rzeczywisty charakter i zakres wykonywanych czynności. Oznacza to, że należy analizować faktycznie świadczone usługi, a nie wyłącznie nazwę umowy, przyjęte przez strony nazewnictwo czy przedmiot działalności ujawniony w rejestrze przedsiębiorców.

NIS-2 – czy moja firma podlega? [ANKIETA]

Wypełnij formularz, który pozwoli zidentyfikować, czy i w jakim stopniu Państwa firma podlega pod wymagania Dyrektywy w sprawie środków na rzecz wysokiego wspólnego poziomu cyberbezpieczeństwa w całej Unii Europejskiej (dyrektywa NIS2). NIS-2 została implementowana do polskiego porządku prawnego poprzez nowelizację Ustawy o Krajowym Systemie Bezpieczeństwa, która weszła w życie wiosną 2026 roku. Nowe regulacje wprowadziły znaczące zmiany dla polskich podmiotów: odpowiedzialność organów zarządzających oraz kary dochodzące do 10 000 000 euro lub aż 2% rocznego obrotu przedsiębiorstwa. Pomożemy Państwu przygotować się do tych nowych wymagań. Aby wstępnie zbadać swoje nowe obowiązki w tym zakresie przygotowaliśmy kilka pytań. Po odpowiedzi na nie otrzymają Państwo wynik, który odzwierciedli prawdopodobieństwo polegania pod nowe obowiązki nałożone przez Dyrektywę i nowelizację Ustawy o Krajowym Systemie Bezpieczeństwa.

1

Informacje o Twoim biznesie

2

Kwestionariusz

3

Wynik

Czy Twoja firma operuje w jednym z poniższych sektorów?

  • Energia
  • Transport
  • Bankowość i infrastruktura rynków finansowych
  • Ochrona zdrowia
  • Zaopatrzenie w wodę pitną i jej dystrybucja
  • Infrastruktura cyfrowa
  • Zarządzanie usługami ICT
  • Przestrzeń kosmiczna
  • Produkcja, wytwarzanie i dystrybucja chemikaliów
  • Produkcja, przetwarzanie i dystrybucja żywności
  • Inna produkcja
  • Usługi pocztowe
  • Gospodarowanie odpadami
  • Dostawcy usług cyfrowych
  • Badania naukowe
  • dostawca usług DNS
  • kwalifikowany albo niekwalifikowany dostawca usług zaufania
  • Podmiot krytyczny
  • Podmiot publiczny
  • Rejestr nazw domen najwyższego poziomu (TLD)
  • przedsiębiorca komunikacji elektronicznej
  • INNE

    W szczególności:

  • Wydobywanie kopalin
  • Energia elektryczna - jako operator systemów dystrybucyjnych, przesyłowych, wytwórca lub uczestnik rynku magazynowania, agregacji, a także jako operator punktów ładowania odpowiedzialni za zarządzanie punktem ładowania i jego obsługę, świadczący usługę ładowania użytkownikom końcowym, w tym w imieniu i na rzecz dostawcy usług w zakresie mobilności
  • System ciepłowniczy lub chłodniczy - operator systemu ciepłowniczego lub chłodniczego
  • Ropa naftowa - jako operator ropociągu, operator instalacji służącej do produkcji, rafinacji, przetwarzania lub magazynowania i przesyłu ropy naftowej, jak również stanowiący krajową centralę zapasów ropy naftowej
  • Gaz - Jako przedsiębiorca dostarczający gaz lub operator systemu dystrybucyjnego, przesyłowego, magazynowania, LNG, jak również przedsiębiorstwo gazowe lub operator instalacji służących do rafinacji i przetwarzania gazu ziemnego; podmioty prowadzące działalność gospodarczą w zakresie wydobywania gazu ziemnego na podstawie koncesji
  • Energetyka jądrowa - podmiot będący operatorem obiektu energetyki jądrowej, podmiot będący inwestorem obiektu energetyki jądrowej
  • Wodór - jako operator instalacji służących do produkcji, magazynowania i przesyłu wodoru
  • Transport lotniczy - jako przewoźnik lotniczy, Zarządzający portem lotniczym lub jako obsługujący urządzenia pomocnicze w porcie lotniczym; operator zarządzający ruchem lotniczym, który zapewnia służbę kontroli ruchu lotniczego (ATC)
  • Transport kolejowy - zarządcy infrastruktury kolejowej lub przedsiębiorstwa kolejowe, w tym operatorzy infrastruktury kolejowej
  • Transport wodny - armatorzy śródlądowego, morskiego i przybrzeżnego wodnego transportu pasażerów i towarów, a także organy zarządzające portami, oraz jednostki wykonujące prace i operujące sprzętem znajdującym się w tych portach, a także operatorzy systemów ruchu statków
  • Transport drogowy - organy administracji drogowej odpowiedzialne za zarządzanie ruchem drogowym, z wyłączeniem podmiotów publicznych, dla których zarządzanie ruchem lub obsługa inteligentnych systemów transportowych jest inną niż istotna częścią ich ogólnej działalności
  • W szczególności:

  • Instytucja kredytowa
  • operatorzy systemów obrotu
  • kontrahenci centralni (CCP)
  • SKOK
  • Biura maklerskie
  • W szczególności:

  • Podmiot leczniczy
  • Laboratoria referencyjne UE
  • podmioty prowadzące działalność badawczo-rozwojową w zakresie produktów leczniczych
  • podmioty udzielające świadczeń opieki zdrowotnej będące podwykonawcą dla podmiotów kluczowych lub ważnych w sektorze ochrona zdrowi
  • podmioty produkujące/importujące podstawowe substancje farmaceutyczne oraz leki
  • podmioty produkujące/importujące podstawowe substancje farmaceutyczne oraz leki i pozostałe wyroby farmaceutyczne
  • Apteka ogólnodostępna
  • Hurtownia farmaceutyczna
  • dostawcy i dystrybutorzy wody przeznaczonej do spożycia przez ludzi
  • Zbiorowe odprowadzanie ścieków Przedsiębiorstwo wodociągowo-kanalizacyjne
  • W szczególności:

  • Dostawca punktu wymiany ruchu internetowego
  • Dostawca chmury obliczeniowej
  • Dostawca usług centrum przetwarzania danych
  • Dostawca sieci dostarczania treści
  • Podmiot świadczący usługę rejestracji nazw domen
  • Dostawca usług zarządzanych
  • Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa
  • operatorzy infrastruktury naziemnej należącej do, zarządzanej i obsługiwanej przez państwa członkowskie lub podmioty prywatne, które wspierają świadczenie usług kosmicznych, z wyjątkiem dostawców publicznych sieci łączności elektronicznej
  • W szczególności przedsiębiorstwa zajmujące się produkcją substancji oraz wytwarzaniem i dystrybucją substancji lub mieszanin, a także przedsiębiorstwa zajmujące się wytwarzaniem z substancji lub mieszanin wyrobów
  • Przedsiębiorstwa spożywcze zajmujące się dystrybucją hurtową oraz przemysłowymi produkcją i przetwarzaniem
  • produkcja wyrobów medycznych i wyrobów medycznych do diagnostyki in vitro
  • produkcja komputerów, wyrobów elektronicznych i optycznych
  • produkcja urządzeń elektrycznych
  • produkcja maszyn i urządzeń, gdzie indziej niesklasyfikowana
  • produkcja pojazdów samochodowych, przyczep i naczep
  • produkcja pozostałego sprzętu transportowego
  • operatorzy świadczący usługi pocztowe
  • Zbieranie odpadów
  • Transport odpadów
  • Przetwarzanie odpadów, w tym sortowanie, wraz z nadzorem nad wymienionymi działaniami, a także późniejsze postępowanie z miejscami unieszkodliwiania odpadów
  • Działania wykonywane w charakterze sprzedawcy odpadów lub pośrednika w obrocie odpadami
  • Dostawy i usługi dla sektora gospodarowania odpadami
  • Zbieranie odpadów
  • dostawcy internetowych platform handlowych
  • dostawcy wyszukiwarek internetowych
  • dostawcy platform usług sieci społecznościowych
  • organizacje badawcze
  • uczelnie
  • federacje podmiotów systemu szkolnictwa wyższego i nauki
  • instytuty naukowe PAN
  • międzynarodowe instytuty naukowe
  • Centrum Łukasiewicz
  • instytuty działające w ramach Sieci Badawczej Łukasiewicz
  • Polska Akademia Umiejętności
  • W szczególności:

  • organy władzy publicznej, w tym organy administracji rządowej, organy kontroli państwowej i ochrony prawa
  • sądy i trybunały
  • jednostki samorządu terytorialnego oraz ich związki
  • związki metropolitalne
  • jednostki budżetowe
  • samorządowe zakłady budżetowe
  • agencje wykonawcze
  • instytucje gospodarki budżetowej
  • Zakład Ubezpieczeń Społecznych i zarządzane przez niego fundusze oraz Kasa Rolniczego Ubezpieczenia Społecznego i fundusze zarządzane przez Prezesa Kasy Rolniczego Ubezpieczenia Społecznego
  • uczelnie publiczne
  • Polska Akademia Nauk i tworzone przez nią jednostki organizacyjne
  • państwowe i samorządowe instytucje kultury
  • Instytuty badawcze
  • Narodowy Bank Polski
  • Bank Gospodarstwa Krajowego
  • Urząd Dozoru Technicznego
  • Polska Agencja Żeglugi Powietrznej
  • Polskie Centrum Akredytacji
  • Urząd Komisji Nadzoru Finansowego
  • Narodowy Fundusz Zdrowia
  • Polska Agencja Prasowa
  • Państwowe Gospodarstwo Wodne Wody Polskie, o którym mowa w ustawie z dnia 20 lipca 2017 r. - Prawo wodne (Dz. U. z 2024 r. poz. 1087 i 1089)
  • Polski Fundusz Rozwoju i inne instytucje rozwoju, o których mowa w art. 2 ust. 1 pkt 1 i 3-6 ustawy z dnia 4 lipca 2019 r. o systemie instytucji rozwoju
  • Narodowy Fundusz Ochrony Środowiska i Gospodarki Wodnej
  • Wojewódzkie fundusze ochrony środowiska i gospodarki wodnej
  • Państwowy Fundusz Rehabilitacji Osób Niepełnosprawnych
  • Zakład Unieszkodliwiania Odpadów Promieniotwórczych z siedzibą w Otwocku-Świerku
  • Spółki prawa handlowego wykonujące zadania o charakterze użyteczności publicznej w rozumieniu art. 1 ust. 2 ustawy z dnia 20 grudnia 1996 r. o gospodarce komunalnej (Dz. U. z 2021 r. poz. 679)

Opowiedz nam o swoim biznesie

  • Mniej niż 50
  • Pomiędzy 50 a 250
  • Więcej niż 250
  • Mniej niż 10 mln Euro
  • Pomiędzy 10 a 50 mln Euro
  • Powyżej 50 mln Euro

Twój wynik:

Twoje odpowiedzi
Wielkość firmy 0 - 10 pracowników Zmień

Adam Woźniak

Partner

Skontaktuj się z Adam Woźniak, by skonsultować swój wynik.

*Zgoda obowiązkowa
Informacje o sposobach przetwarzania danych osobowych znajdziesz w Polityce prywatności i Klauzuli informacyjnej.

Czy usługi świadczone w ramach grupy kapitałowej również podlegają ocenie?

Dla kwalifikacji działalności co do zasady nie ma znaczenia, czy usługi są świadczone na rzecz podmiotów niepowiązanych, czy wyłącznie na rzecz spółek należących do tej samej grupy kapitałowej.

W konsekwencji świadczenie usług wyłącznie na rzecz innych spółek z grupy kapitałowej nie wyłącza możliwości uznania danego podmiotu za dostawcę usług zarządzanych czy dostawcę usług zarządzanych w zakresie cyberbezpieczeństwa. O kwalifikacji decyduje bowiem charakter i zakres wykonywanych czynności.

Działalność podstawowa czy poboczna. Czy ma to znaczenie?

Definicje, omówione powyżej, nie zawierają wymogu, aby działalność ta stanowiła podstawowy przedmiot działalności przedsiębiorcy. Odmiennie jest w przypadku niektórych innych sektorów objętych Ustawą o KSC, takich jak sektor gospodarowania odpadami, gdzie dla uznania przedsiębiorcy za podmiot działający w danym sektorze konieczne jest, aby dana działalność miała charakter działalności podstawowej.

W konsekwencji przedsiębiorca może zostać zakwalifikowany jako dostawca usług zarządzanych lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa nawet wtedy, gdy świadczenie tego rodzaju usług ma charakter uboczny lub pomocniczy względem jego głównej działalności.

Najważniejsze terminy związane z NIS-2
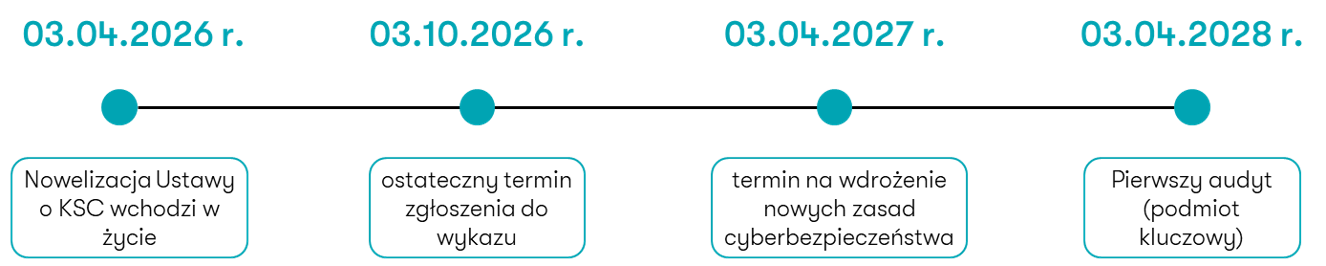
Oś czasu z najważniejszymi terminami związanymi z NIS-2 dla dostawców usług zarządzanych.

Kwalifikacja jako dostawca usług zarządzanych lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa wymaga analizy rzeczywistego charakteru i zakresu świadczonych usług, a nie wyłącznie ich nazewnictwa, nazwy umowy, czy kodów PKD.

W świetle zbliżających się terminów istotne jest zatem przeanalizowanie prowadzonej działalności i zweryfikowanie jej pod kątem możliwości zakwalifikowania przedsiębiorcy do sektora zarządzania usługami ICT oraz ustalenia jego wielkości.

Czytaj także:

Najczęściej zadawane pytania o usługi zarządzane i NIS-2

Czy zwykły helpdesk podlega NIS2 oraz Ustawie o KSC?

Tak. Usługi helpdesk stanowią jeden z przykładów usług świadczonych przez dostawców usług zarządzanych, którzy, po spełnieniu kryteriów dotyczących wielkości przedsiębiorstwa, mogą zostać zakwalifikowani jako podmioty kluczowe lub podmioty ważne, podlegające obowiązkom wynikającym z ustawy o KSC. Konieczna jest jednak analiza rzeczywistego zakresu świadczonych usług, ponieważ muszą one spełniać przesłanki ustawowej definicji dostawcy usług zarządzanych.

Czy usługi świadczone wyłącznie dla spółek z własnej grupy kapitałowej również podlegają ocenie?

Tak. Ustawa o KSC nie wymaga, aby usługi były świadczone na rzecz podmiotów zewnętrznych. Podmiot może zostać uznany za dostawcę usług zarządzanych lub dostawcę usług zarządzanych w zakresie cyberbezpieczeństwa także wtedy, gdy obsługuje wyłącznie inne spółki z tej samej grupy kapitałowej.

Czy nazwa usługi lub umowy, albo kod PKD przesądzają o działalności w sektorze kluczowym „Zarządzanie usługami ICT”?

Nie. Samo użycie określeń takich jak „managed services”, „usługi zarządzane” czy odpowiednich kodów PKD nie przesądza o kwalifikacji działalności do sektora „Zarządzanie usługami ICT”. Kluczowe znaczenie mają rzeczywiście wykonywane czynności oraz faktyczny zakres świadczonych usług.

Czy każdy dostawca usług zarządzanych lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa podlega NIS2 oraz Ustawie o KSC?

Nie. Samo prowadzenie działalności jako dostawca usług zarządzanych lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa nie oznacza jeszcze objęcia obowiązkami wynikającymi z Ustawy o KSC. Oprócz rodzaju świadczonych usług znaczenie ma również wielkość przedsiębiorstwa.

Porozmawiajmy o Twoich wyzwaniach

Świadczymy usługi w zakresie Kancelaria prawna

Skontaktujemy się z Tobą w najbliższym dniu roboczym aby porozmawiać o Twoich potrzebach i dopasować do nich naszą ofertę.

Pole zawiera niedozwolone znaki

Nieprawidłowy format. Wprowadź twojadres@twojadomena.pl lub nr telefonu: XXXXXXXXX.

Skontaktuj się

Magdalena Bilicka

Counsel, Radca Prawny

Specjalizacje

Skontaktuj się

Magdalena Bilicka

Counsel, Radca Prawny

Specjalizacje

Poproś o kontakt

Magdalena Bilicka

Counsel, Radca Prawny

Niniejsza publikacja została sporządzona z najwyższą starannością, jednak niektóre informacje zostały podane w formie skróconej. W związku z tym artykuły i komentarze zawarte w „Newsletterze” mają charakter poglądowy, a zawarte w nich informacje nie powinny zastąpić szczegółowej analizy zagadnienia. Wobec powyższego Grant Thornton nie ponosi odpowiedzialności za jakiekolwiek straty powstałe w wyniku czynności podjętych lub zaniechanych na podstawie niniejszej publikacji. Jeżeli są Państwo zainteresowani dokładniejszym omówieniem niektórych kwestii poruszonych w bieżącym numerze „Newslettera”, zachęcamy do kontaktu i nawiązania współpracy. Wszelkie uwagi i sugestie prosimy kierować na adres jacek.kowalczyk@pl.gt.com.
Informacja o ciasteczkach

1. W ramach witryny Administrator stosuje pliki Cookies w celu świadczenia usług na najwyższym poziomie, w tym w sposób dostosowany do indywidualnych potrzeb.

2. Korzystanie z witryny bez zmiany ustawień dotyczących Cookies oznacza, że będą one zapisywane na Twoim urządzeniu końcowym. Możesz w każdym czasie dokonać zmiany ustawień dotyczących Cookies w swojej przeglądarce internetowej.

3. Administrator używa technologii Cookies w celu identyfikacji odwiedzających witrynę, w celu prowadzenia statystyk na potrzeby marketingowe, a także w celu poprawnego realizowania innych, oferowanych przez serwis usług.

4. Pliki Cookies, a w tym Cookies sesyjne mogą również dostarczyć informacji na temat Twojego urządzenia końcowego, jak i wersji przeglądarki, której używasz. Zadania te są realizowane dla prawidłowego wyświetlania treści w ramach witryny Administratora.

3. Cookies to krótkie pliki tekstowe. Cookies w żadnym wypadku nie umożliwiają personalnej identyfikacji osoby odwiedzającej witrynę i nie są w nim zapisywane żadne informacje mogące taką identyfikację umożliwić.

Aby zobaczyć pełną listę wykorzystywanych przez nas ciasteczek i dowiedzieć się więcej o ich celach, odwiedź naszą Politykę Prywatności.